

중국 미국 사이버전쟁은 국가 간의 사이버 활동과 억지력 경쟁을 포함합니다. 개인과 기업은 기본 보안 원칙과 모니터링 체계를 갖추고, 상황에 따라 적용 가능한 대응 절차를 이해해야 합니다. 구체적 수치나 시간은 시점에 따라 다를 수 있으니 공식 자료를 확인하는 습관이 필요합니다.
중요한 사실에 대한 빠른 답변
핵심 정답은 간단합니다. 중국 미국 사이버전쟁은 국가 간의 사이버 활동과 억지력 경쟁으로 전개되며, 개인과 기업은 기본 보안 원칙과 대응 체계를 갖추는 것이 최선의 대비입니다.
개념과 배경
중국 미국 사이버전쟁은 국가 간의 사이버 작전과 정보 전쟁을 포함합니다. 이 상황에서의 기본 원리는 정보 보호와 위협 탐지의 조합에 있습니다. 국가 간의 사이버전은 주로 정보 침해와 서비스 중단을 목표로 하며, 공급망 공격도 중요한 요소로 작용합니다.
시점에 따라 변화하는 부분이 많으므로 공식 자료를 확인하고, 상황에 맞춘 대응 원칙을 구성하는 것이 중요합니다.
실전 대비 방법
- 1. 기본 보안 원칙: 강력한 패스워드 관리와 2단계 인증 적용
- 2. 정기 업데이트: 소프트웨어 및 펌웨어의 패치 관리를 습관화
- 3. 네트워크 경계 관리: 제로 트러스트 원칙 도입과 필요 시 네트워크 분리 구성
- 4. 공급망 보안: 서드파티 벤더의 보안 위험을 주기적으로 평가하고 계약상 조치를 명시
- 5. 모니터링과 대응: 의심 활동을 조기에 탐지하고 침해 대응 계획을 실행
💡 실전 팁 요약
정기 업데이트와 다계정 관리가 가장 큰 차이를 만듭니다. 의심 행동이 보이면 즉시 대응 체계를 가동하고, 보안 정책을 최신 상태로 유지하세요.
흔한 실수와 주의점
- 업데이트를 미루는 습관
- 패스워드 재사용과 피싱 교육 소홀
- 모니터링 부재로 인한 침해 탐지 지연
- 공급망 리스크 평가의 미비
- 데이터 백업의 불충분 또는 복구 테스트 부재
표로 비교하는 대비 방법
| 비교 대상 | 특징 | 권장 조치 |
|---|---|---|
| 개인/소기업 | 피싱과 계정 침해 위험이 상대적으로 높음 | 2단계 인증, 의심 링크 차단, 주기적 비밀번호 변경 |
| 대기업/공공기관 | 공급망 공격 위험 및 데이터 보호 요구가 큼 | 제로 트러스트 도입, 공급망 평가, 침해 대응 계획 수립 |
자주 묻는 질문
중국 미국 사이버전쟁이 개인에게 미치는 직접적 위험은 무엇인가요?
피싱이나 계정 침해 등 간접적 위험이 일반적이며, 의심 활동이 있으면 즉시 보안 조치를 취하는 것이 좋습니다. 또한 시점에 따라 위험이 달라질 수 있어 공식 가이드를 확인하세요.
기업이 대비해야 할 주요 보안 프레임워크는 무엇인가요?
NIST CSF나 CIS Controls 같은 국제적 프레임워크를 기본으로 삼고, 필요 시 공급망 보안까지 확장하는 것이 바람직합니다.
사이버전에서 흔히 공격 유형으로 꼽히는 것들은 무엇인가요?
피싱, 제로데이 취약점, 공급망 공격, 데이터 탈취 등이 대표적이며, 이를 막기 위한 기본 보안 수칙이 중요합니다.
공급망 공격에 대비하는 핵심 방법은 무엇인가요?
서드파티 리스크 관리와 계약상의 보안 조항, 벤더 보안 평가를 정기적으로 수행하는 것이 중요합니다.
국가 간 사이버전의 법적 이슈에서 주의할 점은 무엇인가요?
국제법의 해석과 국내법 적용 차이로 대응이 달라질 수 있어 전문가 조언과 공식 가이드를 참고하는 것이 안전합니다.

개인보안 관련 영상




토스쇼핑 추천 상품
이 콘텐츠는 토스쇼핑 쉐어링크 활동의 일환으로, 링크를 통한 구매가 발생하면 일정 수수료를 지급받습니다.
-
 멕시카나 닭강정, 매콤달콤맛, 500g, 2개 + 마늘간장맛, 500g, 2개
20,500원
토스쇼핑에서 보기
-
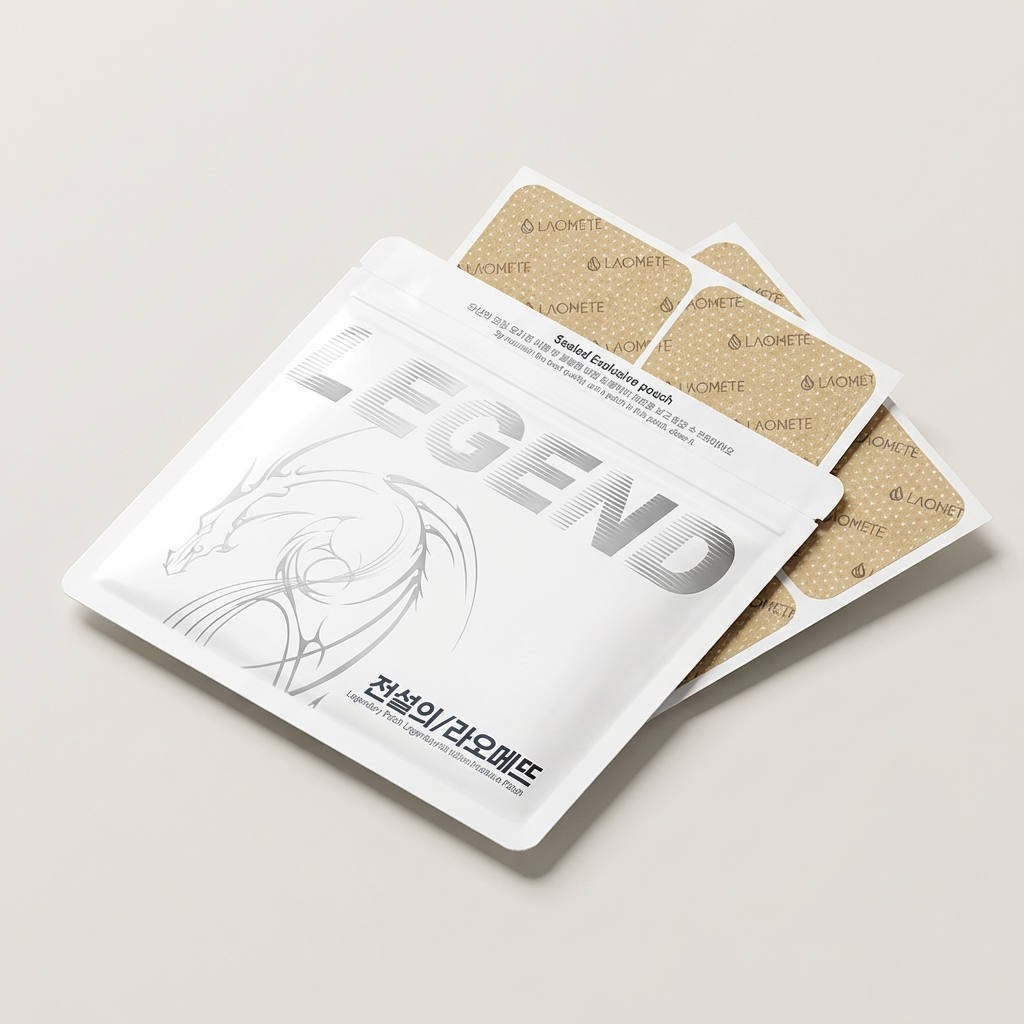 라오메뜨 전설의패치 레전드, 준대형, 40매, 1개
6,600원
토스쇼핑에서 보기
-
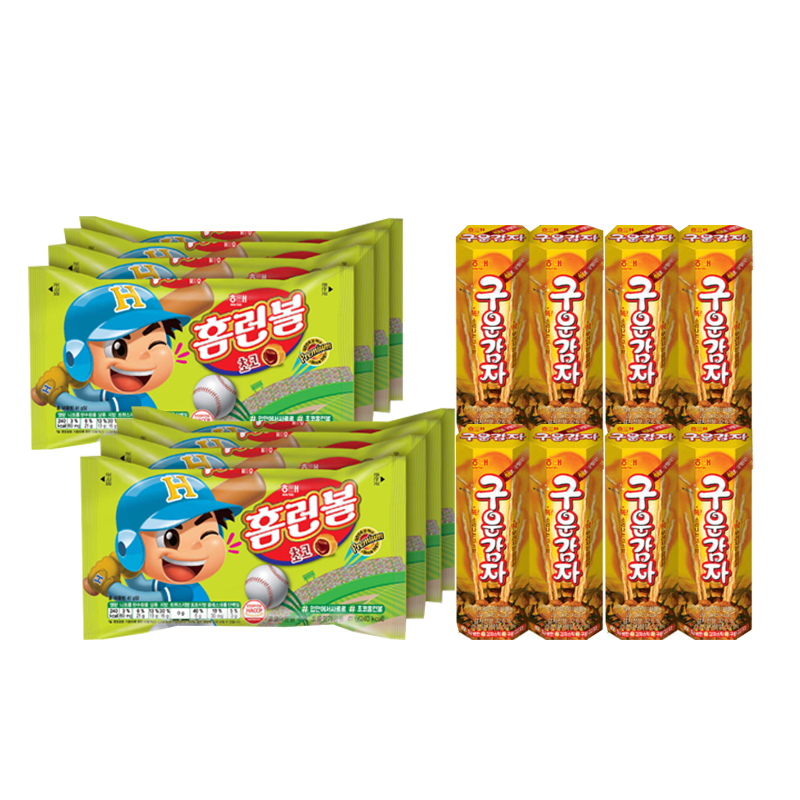 해태 홈런볼 41g 8개 + 구운감자 24g 8개, 1세트
11,500원
토스쇼핑에서 보기
-
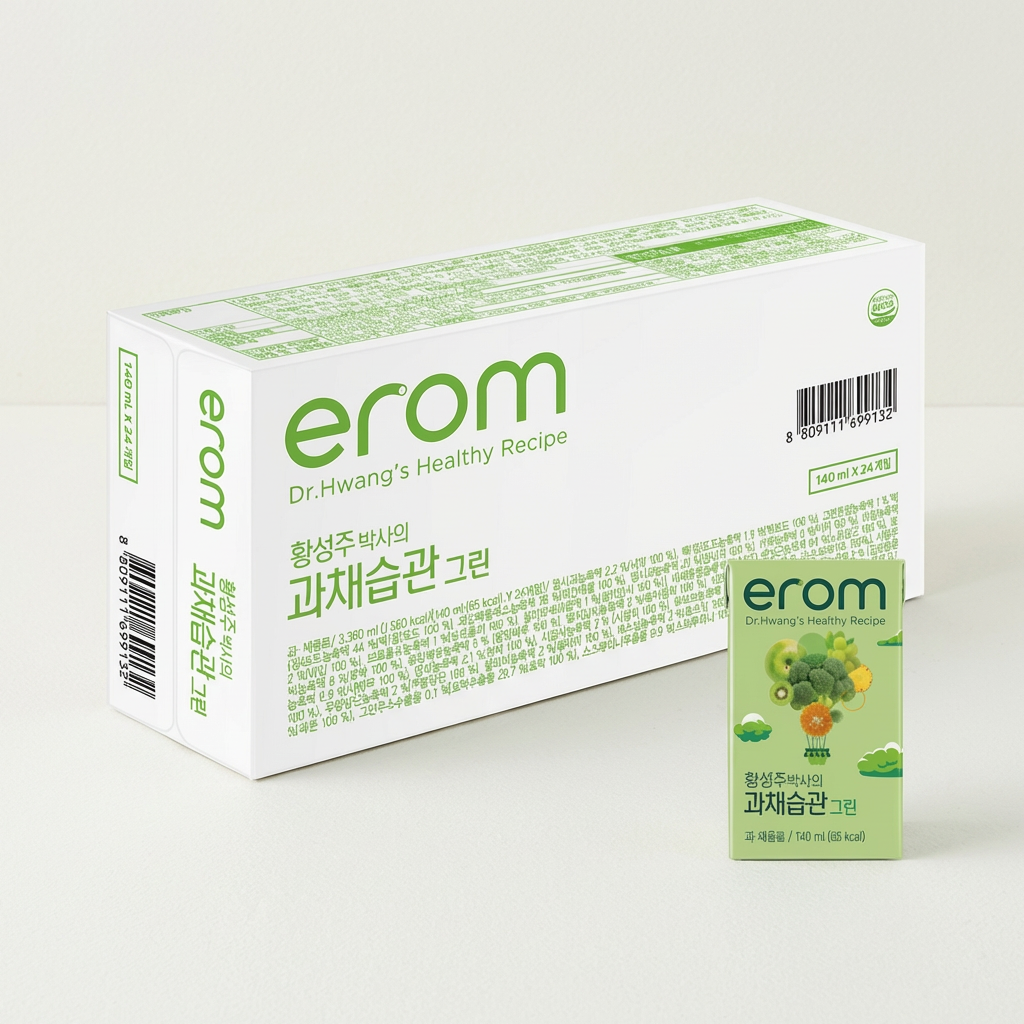 이롬 황성주박사의 과채습관 그린, 140ml, 24팩
7,800원
토스쇼핑에서 보기
-
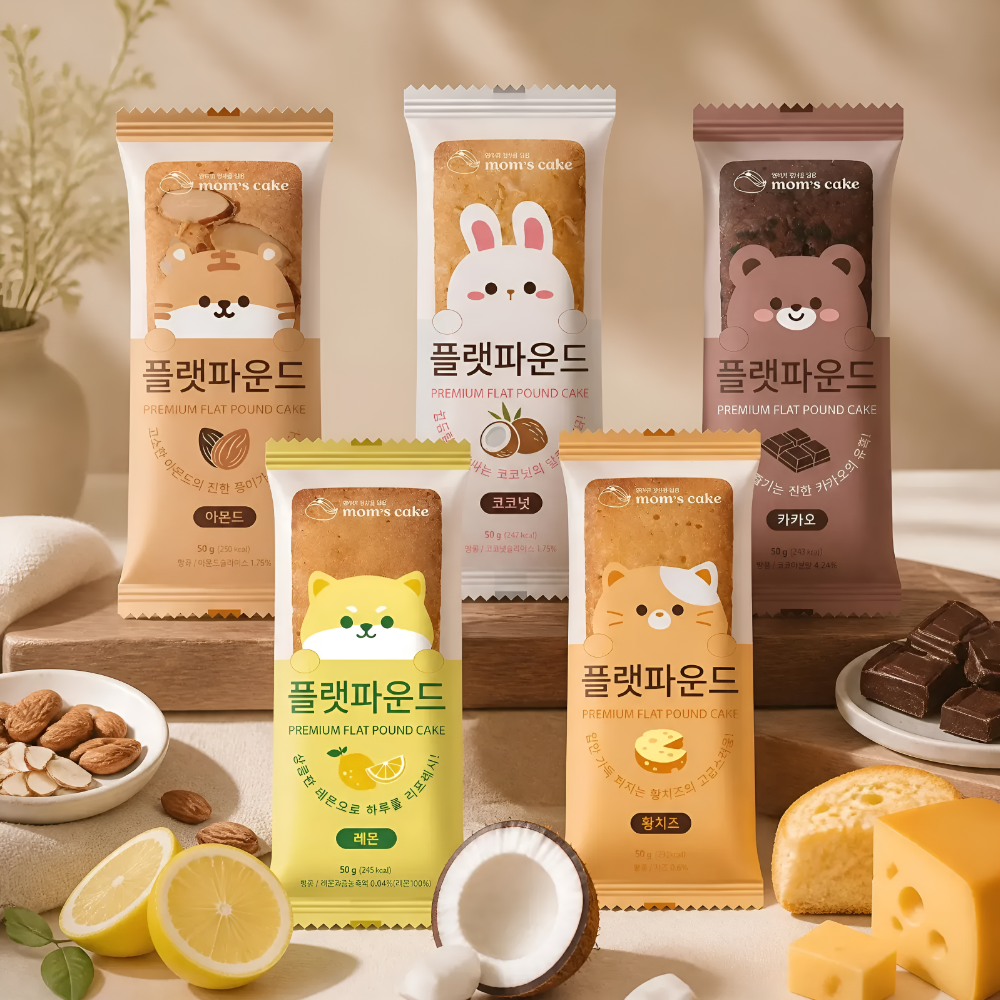 맘스케이크 플랫파운드, 혼합, 50g, 20개
9,100원
토스쇼핑에서 보기
-
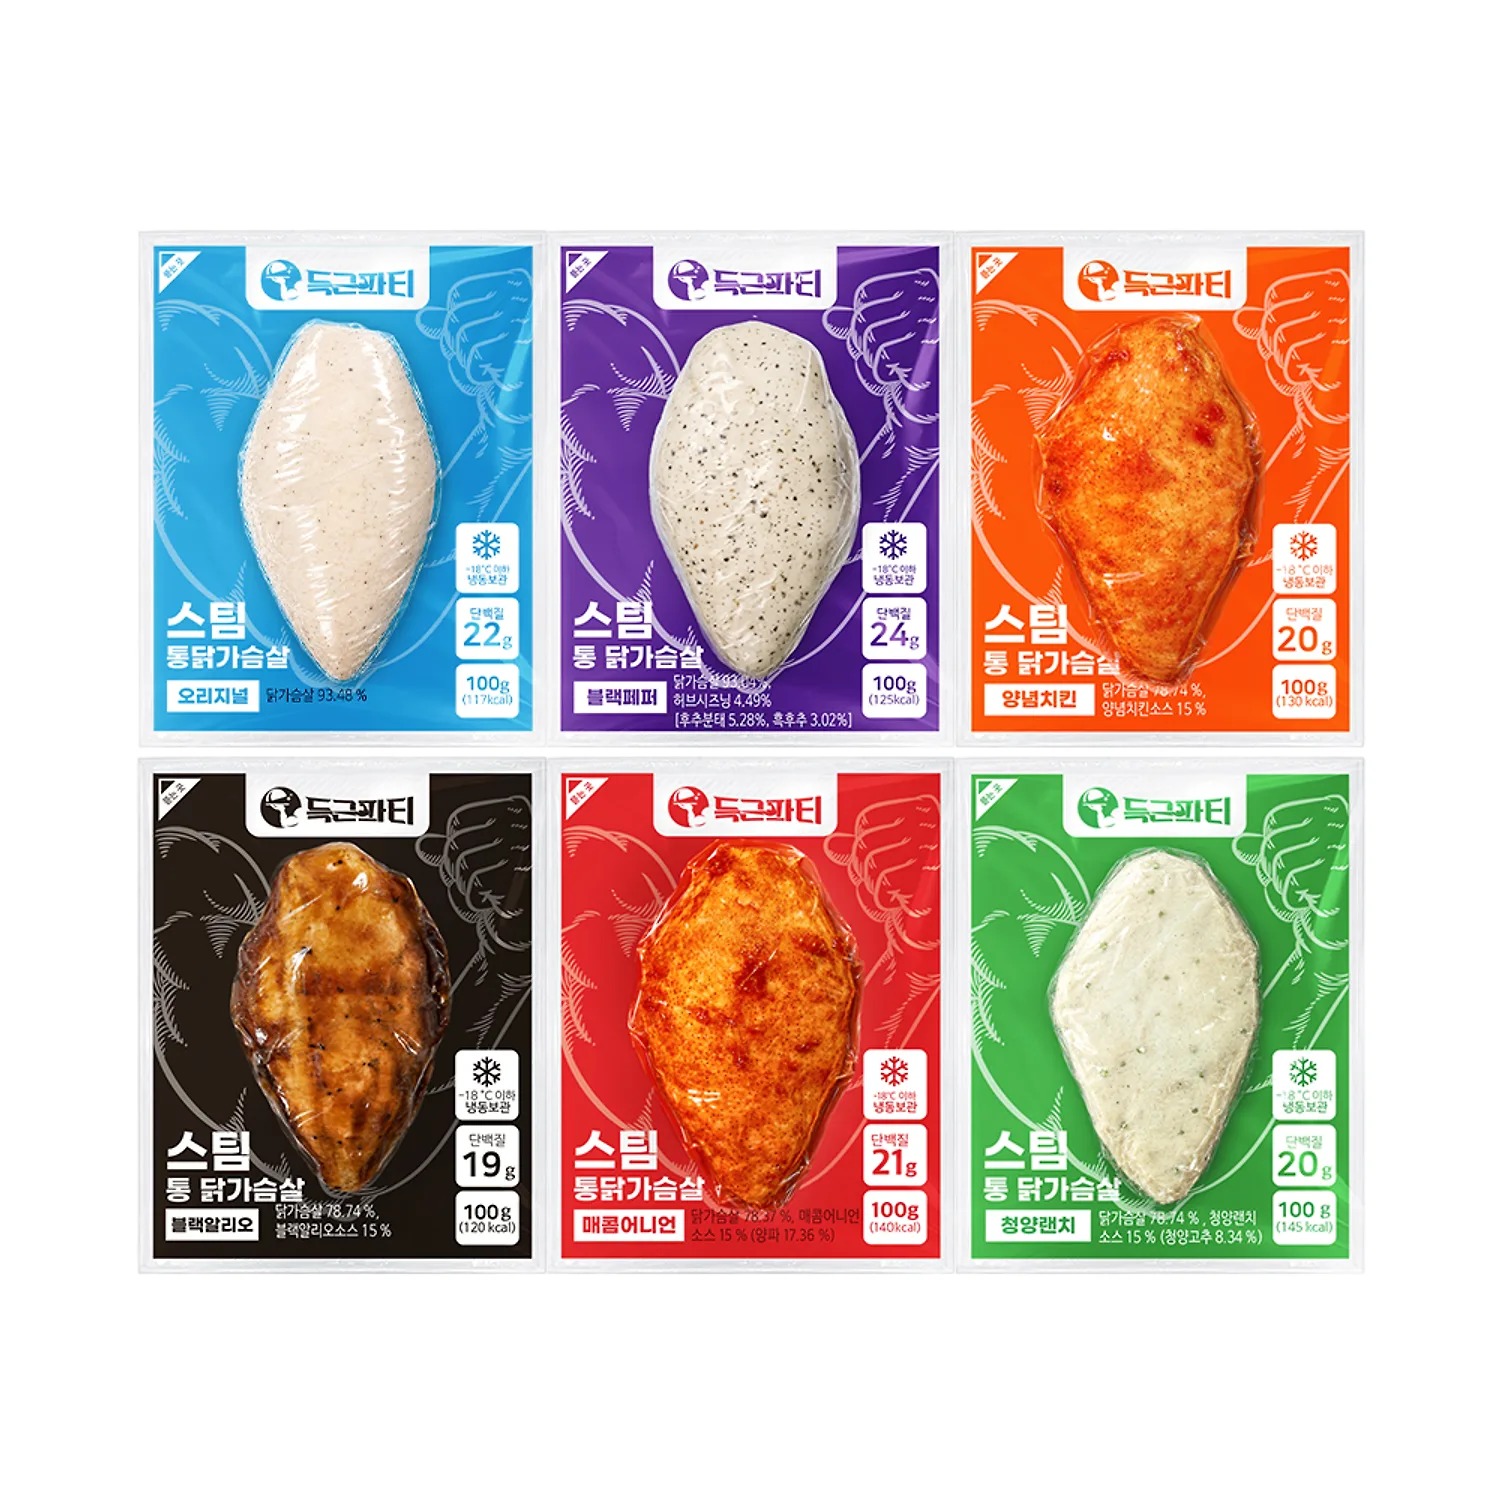 득근파티 스팀 통 닭가슴살, 6종 혼합, 100g, 30팩
31,885원
토스쇼핑에서 보기
-
 광천김 3대째 달인 김자반, 60g, 5봉
7,380원
토스쇼핑에서 보기
-
 베라 무해력 4ZERO 플러스, 3겹, 30롤, 30m, 2팩
20,990원
토스쇼핑에서 보기
개인보안 관련 상품 검색
이 포스팅은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
